
8 września 2026, 14:29 7 min
Top NEWS Top NEWS

19 mln pacjentów w zasięgu cyberataku. Incydent MyDr pokazuje realną skalę cyberryzyka

Cyberatak na system MyDr może dotyczyć danych nawet 18,8 mln osób i ponad 12 tys. placówek medycznych. Teraz sprawa wchodzi w kolejną fazę – pacjenci zaczynają otrzymywać SMS-y i e-maile informujące o naruszeniu dotyczącym danych przechowywanych przez konkretne placówki. Dla rynku ubezpieczeniowego to jeden z tych przypadków, które bardzo wyraźnie pokazują, że skutki cyberincydentu nie kończą się wraz z odzyskaniem kontroli nad systemem.

Nawet 18,8 mln osób i ponad 12 tys. placówek

Do incydentu cyberbezpieczeństwa w MyDr, dostawcy oprogramowania dla lekarzy i placówek ochrony zdrowia, doszło w sierpniu. 12 sierpnia Ministerstwo Cyfryzacji poinformowało, że firma potwierdziła nieuprawniony dostęp do historycznych danych gabinetów lekarskich przechowywanych w jej systemach – do kwietnia 2024 roku.

Według oficjalnego komunikatu skala zdarzenia może obejmować dane 18,8 mln osób i ponad 12 tys. placówek medycznych. Sprawą zajmują się m.in. Centralne Biuro Zwalczania Cyberprzestępczości, prokuratura oraz Urząd Ochrony Danych Osobowych.

Prezes UODO zapowiedział kontrolę MyDr. Urząd ma sprawdzić m.in. zastosowane przez spółkę środki techniczne i organizacyjne, sposób ich testowania oraz to, czy analiza ryzyka uwzględniała możliwe zagrożenia dla przetwarzanych danych.

To istotne również dlatego, że mówimy o sektorze ochrony zdrowia, a więc środowisku, w którym przetwarzane są nie tylko podstawowe dane identyfikacyjne, ale również szczególnie chronione informacje dotyczące zdrowia.

Pacjenci zaczęli dostawać SMS-y i e-maile

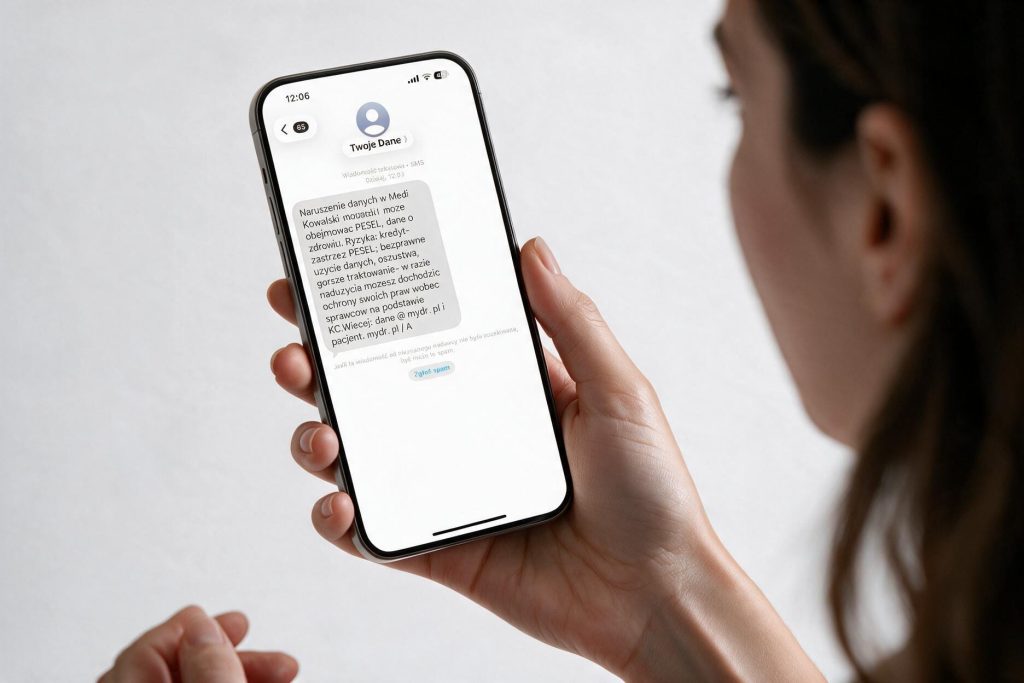
Na początku września incydent stał się odczuwalny bezpośrednio przez pacjentów. W różnych częściach kraju zaczęły pojawiać się informacje o SMS-ach i e-mailach dotyczących naruszenia danych.

7 września Komenda Powiatowa Policji w Wągrowcu poinformowała, że w ostatnich dniach mieszkańcy powiatu zaczęli otrzymywać SMS-y od placówek medycznych korzystających z systemów MyDr. Podobne przypadki są opisywane w innych regionach kraju.

Z doniesień wynika również, że w indywidualnych zawiadomieniach może być wskazywana konkretna placówka medyczna, z którą powiązane były dane pacjenta, oraz zakres informacji, których mogło dotyczyć naruszenie.

Nie jest to przypadkowy etap całej sprawy. UODO przypomina, że administratorem danych pozostają poszczególne placówki i gabinety korzystające z usług MyDr. Jeżeli administrator stwierdzi wysokie ryzyko naruszenia praw lub wolności osób fizycznych, powinien bez zbędnej zwłoki zawiadomić osoby, których dane dotyczą.

Dla wielu placówek cyberatak na zewnętrznego dostawcę technologii oznacza więc konieczność wykonania działań po własnej stronie.

Cyberatak na dostawcę staje się problemem tysięcy organizacji

I właśnie ten element jest szczególnie interesujący z perspektywy rynku ubezpieczeniowego.

Incydent nie dotyczy wyłącznie jednej firmy technologicznej. MyDr jest podmiotem przetwarzającym dane powierzone przez placówki medyczne. UODO jednoznacznie przypomniał administratorom, którzy korzystali z usług spółki, że także po ich stronie mogą powstać obowiązki wynikające z naruszenia.

Jeżeli placówka otrzyma potwierdzenie, że incydent obejmował również dane, których jest administratorem, powinna przeanalizować naruszenie pod kątem ryzyka dla praw i wolności osób fizycznych. Jeżeli zachodzą przesłanki do zgłoszenia naruszenia, art. 33 RODO przewiduje dokonanie go bez zbędnej zwłoki – w miarę możliwości nie później niż w ciągu 72 godzin od jego stwierdzenia. Przy wysokim ryzyku dochodzi obowiązek zawiadomienia osób, których dane dotyczą.

To dobry przykład ryzyka związanego z cyfrowym łańcuchem dostaw. Organizacja nie musi zostać zaatakowana bezpośrednio, żeby ponosić konsekwencje incydentu. Wystarczy, że naruszenie nastąpi u dostawcy systemu, któremu powierzono dane.

Koszt cyberataku nie kończy się na informatyce

Właśnie tutaj pojawia się przestrzeń dla cyberubezpieczeń.

W praktyce konsekwencje poważnego naruszenia mogą obejmować znacznie więcej niż samo przywrócenie działania infrastruktury IT. W zależności od charakteru zdarzenia przedsiębiorstwo może mierzyć się z kosztami analizy incydentu, obsługi prawnej, informowania osób, których dane dotyczą, zarządzania kryzysem, przywracania danych i systemów czy odpowiedzialnością wobec osób trzecich.

Do tego dochodzi ryzyko przestoju oraz konsekwencji biznesowych i reputacyjnych.

Nie oznacza to jednak, że każda polisa cyber automatycznie pokryje wszystkie takie koszty. Zakres ochrony zależy od konkretnego produktu, OWU, limitów, podlimitów, udziałów własnych, wyłączeń oraz okoliczności zdarzenia.

Co więcej, najnowsza analiza opublikowana w „Wiadomościach Ubezpieczeniowych” PIU wskazuje na ograniczoną liczbę dedykowanych produktów cyberubezpieczeniowych na polskim rynku i znaczące zróżnicowanie ich zakresu. Autorzy, analizując rozwiązania dostępne dla MŚP i JST, zwracają uwagę również na brak pełnego dopasowania oferty do struktury współczesnych zagrożeń cybernetycznych.

To ważna uwaga dla dystrybutorów: samo pytanie klienta „czy mam cyber?” mówi niewiele. Znacznie istotniejsze jest to, na jakie scenariusze rzeczywiście odpowiada zawarta umowa.

Co z odpowiedzialnością za dane powierzone zewnętrznemu dostawcy?

Incydent MyDr pokazuje jeszcze jeden obszar, który powinien pojawiać się podczas analizy ryzyka przedsiębiorstwa: zależność od podmiotów trzecich.

Firmy coraz częściej korzystają z chmurowych systemów księgowych, CRM, platform sprzedażowych, systemów rezerwacji, dostawców oprogramowania SaaS czy zewnętrznych centrów danych. Placówki medyczne nie są pod tym względem wyjątkiem.

Z perspektywy ubezpieczeniowej ważne jest więc nie tylko pytanie o to, co stanie się po ataku na infrastrukturę samego klienta. Równie istotne może być ustalenie, jak polisa traktuje incydent występujący u zewnętrznego dostawcy usług.

Czy ochrona obejmuje określone skutki naruszenia u podmiotu trzeciego? Jak definiowany jest dostawca usług? Czy występują podlimity? Jak traktowana jest przerwa w działalności wynikająca z awarii lub cyberataku poza infrastrukturą ubezpieczonego?

Odpowiedzi będą zależały od konkretnego produktu i OWU. Właśnie dlatego cyberubezpieczenia są obszarem, w którym właściwie przeprowadzona analiza potrzeb i ryzyka ma szczególne znaczenie.

19 mln rekordów to nie abstrakcja. Za każdym z nich stoi potencjalna konsekwencja

Obecna fala SMS-ów i e-maili wysyłanych do pacjentów dobrze pokazuje, jak długo mogą rozwijać się konsekwencje jednego incydentu.

Sam nieuprawniony dostęp do danych jest początkiem. Później pojawiają się analiza skali naruszenia, obowiązki prawne, kontakt z osobami, których dane dotyczą, działania regulatora, postępowanie organów ścigania i ryzyko wtórnego wykorzystania przejętych informacji.

Policja ostrzega już przed kolejnym zagrożeniem: przestępcy mogą wykorzystać wiedzę o wycieku do phishingu lub vishingu. Wiadomość informująca o konieczności „zablokowania PESEL-u” może w rzeczywistości prowadzić do fałszywej strony służącej wyłudzaniu kolejnych danych.

Powstaje więc efekt domina – jeden incydent może generować kolejne ryzyka długo po samym ataku.

Dla agentów to dobry moment na inną rozmowę o cyber

Przez lata cyberubezpieczenie można było przedstawiać klientowi poprzez hipotetyczne scenariusze: „co się stanie, jeśli ktoś wykradnie bazę klientów?”, „co będzie, jeśli system przestanie działać?” albo „ile będzie kosztował wyciek danych?”.

Przypadek MyDr pozwala tę rozmowę odwrócić.

Nie chodzi o straszenie klienta skalą ataku. Warto natomiast zapytać przedsiębiorcę, gdzie znajdują się jego dane, kto poza nim ma do nich dostęp, od jakich dostawców technologicznych zależy działalność i jakie obowiązki powstaną, jeśli naruszenie wystąpi właśnie u jednego z nich.

To szczególnie istotne w przypadku podmiotów przetwarzających duże zbiory danych osobowych, danych wrażliwych lub silnie uzależnionych od dostępności systemów IT.

Cyberubezpieczenie nie zastąpi odpowiednich zabezpieczeń technicznych, procedur ani zarządzania ryzykiem. Może natomiast stanowić jeden z elementów finansowania skutków zdarzenia – pod warunkiem, że zakres ochrony odpowiada rzeczywistej ekspozycji przedsiębiorstwa.

Incydent MyDr jest pod tym względem bardzo czytelnym sygnałem dla rynku. Cyberryzyko coraz częściej nie jest już pytaniem o to, czy przedsiębiorstwo zostanie bezpośrednio zaatakowane. Pytanie brzmi również: co stanie się z jego biznesem i odpowiedzialnością, gdy zaatakowany zostanie jeden z podmiotów, od których jest cyfrowo zależne?
Źródła

Obraz wygenerowany przy pomocy AI.

Cyberatak na system MyDr może dotyczyć danych nawet 18,8 mln osób i ponad 12 tys. placówek medycznych. Teraz sprawa wchodzi w kolejną fazę – pacjenci zaczynają otrzymywać SMS-y i e-maile informujące o naruszeniu dotyczącym danych przechowywanych przez konkretne placówki. Dla rynku ubezpieczeniowego to jeden z tych przypadków, które bardzo wyraźnie pokazują, że skutki cyberincydentu nie kończą się wraz z odzyskaniem kontroli nad systemem.

Nawet 18,8 mln osób i ponad 12 tys. placówek

Do incydentu cyberbezpieczeństwa w MyDr, dostawcy oprogramowania dla lekarzy i placówek ochrony zdrowia, doszło w sierpniu. 12 sierpnia Ministerstwo Cyfryzacji poinformowało, że firma potwierdziła nieuprawniony dostęp do historycznych danych gabinetów lekarskich przechowywanych w jej systemach – do kwietnia 2024 roku.

Według oficjalnego komunikatu skala zdarzenia może obejmować dane 18,8 mln osób i ponad 12 tys. placówek medycznych. Sprawą zajmują się m.in. Centralne Biuro Zwalczania Cyberprzestępczości, prokuratura oraz Urząd Ochrony Danych Osobowych.

Prezes UODO zapowiedział kontrolę MyDr. Urząd ma sprawdzić m.in. zastosowane przez spółkę środki techniczne i organizacyjne, sposób ich testowania oraz to, czy analiza ryzyka uwzględniała możliwe zagrożenia dla przetwarzanych danych.

To istotne również dlatego, że mówimy o sektorze ochrony zdrowia, a więc środowisku, w którym przetwarzane są nie tylko podstawowe dane identyfikacyjne, ale również szczególnie chronione informacje dotyczące zdrowia.

Pacjenci zaczęli dostawać SMS-y i e-maile

Na początku września incydent stał się odczuwalny bezpośrednio przez pacjentów. W różnych częściach kraju zaczęły pojawiać się informacje o SMS-ach i e-mailach dotyczących naruszenia danych.

7 września Komenda Powiatowa Policji w Wągrowcu poinformowała, że w ostatnich dniach mieszkańcy powiatu zaczęli otrzymywać SMS-y od placówek medycznych korzystających z systemów MyDr. Podobne przypadki są opisywane w innych regionach kraju.

Z doniesień wynika również, że w indywidualnych zawiadomieniach może być wskazywana konkretna placówka medyczna, z którą powiązane były dane pacjenta, oraz zakres informacji, których mogło dotyczyć naruszenie.

Nie jest to przypadkowy etap całej sprawy. UODO przypomina, że administratorem danych pozostają poszczególne placówki i gabinety korzystające z usług MyDr. Jeżeli administrator stwierdzi wysokie ryzyko naruszenia praw lub wolności osób fizycznych, powinien bez zbędnej zwłoki zawiadomić osoby, których dane dotyczą.

Dla wielu placówek cyberatak na zewnętrznego dostawcę technologii oznacza więc konieczność wykonania działań po własnej stronie.

Cyberatak na dostawcę staje się problemem tysięcy organizacji

I właśnie ten element jest szczególnie interesujący z perspektywy rynku ubezpieczeniowego.

Incydent nie dotyczy wyłącznie jednej firmy technologicznej. MyDr jest podmiotem przetwarzającym dane powierzone przez placówki medyczne. UODO jednoznacznie przypomniał administratorom, którzy korzystali z usług spółki, że także po ich stronie mogą powstać obowiązki wynikające z naruszenia.

Jeżeli placówka otrzyma potwierdzenie, że incydent obejmował również dane, których jest administratorem, powinna przeanalizować naruszenie pod kątem ryzyka dla praw i wolności osób fizycznych. Jeżeli zachodzą przesłanki do zgłoszenia naruszenia, art. 33 RODO przewiduje dokonanie go bez zbędnej zwłoki – w miarę możliwości nie później niż w ciągu 72 godzin od jego stwierdzenia. Przy wysokim ryzyku dochodzi obowiązek zawiadomienia osób, których dane dotyczą.

To dobry przykład ryzyka związanego z cyfrowym łańcuchem dostaw. Organizacja nie musi zostać zaatakowana bezpośrednio, żeby ponosić konsekwencje incydentu. Wystarczy, że naruszenie nastąpi u dostawcy systemu, któremu powierzono dane.

Koszt cyberataku nie kończy się na informatyce

Właśnie tutaj pojawia się przestrzeń dla cyberubezpieczeń.

W praktyce konsekwencje poważnego naruszenia mogą obejmować znacznie więcej niż samo przywrócenie działania infrastruktury IT. W zależności od charakteru zdarzenia przedsiębiorstwo może mierzyć się z kosztami analizy incydentu, obsługi prawnej, informowania osób, których dane dotyczą, zarządzania kryzysem, przywracania danych i systemów czy odpowiedzialnością wobec osób trzecich.

Do tego dochodzi ryzyko przestoju oraz konsekwencji biznesowych i reputacyjnych.

Nie oznacza to jednak, że każda polisa cyber automatycznie pokryje wszystkie takie koszty. Zakres ochrony zależy od konkretnego produktu, OWU, limitów, podlimitów, udziałów własnych, wyłączeń oraz okoliczności zdarzenia.

Co więcej, najnowsza analiza opublikowana w „Wiadomościach Ubezpieczeniowych” PIU wskazuje na ograniczoną liczbę dedykowanych produktów cyberubezpieczeniowych na polskim rynku i znaczące zróżnicowanie ich zakresu. Autorzy, analizując rozwiązania dostępne dla MŚP i JST, zwracają uwagę również na brak pełnego dopasowania oferty do struktury współczesnych zagrożeń cybernetycznych.

To ważna uwaga dla dystrybutorów: samo pytanie klienta „czy mam cyber?” mówi niewiele. Znacznie istotniejsze jest to, na jakie scenariusze rzeczywiście odpowiada zawarta umowa.

Co z odpowiedzialnością za dane powierzone zewnętrznemu dostawcy?

Incydent MyDr pokazuje jeszcze jeden obszar, który powinien pojawiać się podczas analizy ryzyka przedsiębiorstwa: zależność od podmiotów trzecich.

Firmy coraz częściej korzystają z chmurowych systemów księgowych, CRM, platform sprzedażowych, systemów rezerwacji, dostawców oprogramowania SaaS czy zewnętrznych centrów danych. Placówki medyczne nie są pod tym względem wyjątkiem.

Z perspektywy ubezpieczeniowej ważne jest więc nie tylko pytanie o to, co stanie się po ataku na infrastrukturę samego klienta. Równie istotne może być ustalenie, jak polisa traktuje incydent występujący u zewnętrznego dostawcy usług.

Czy ochrona obejmuje określone skutki naruszenia u podmiotu trzeciego? Jak definiowany jest dostawca usług? Czy występują podlimity? Jak traktowana jest przerwa w działalności wynikająca z awarii lub cyberataku poza infrastrukturą ubezpieczonego?

Odpowiedzi będą zależały od konkretnego produktu i OWU. Właśnie dlatego cyberubezpieczenia są obszarem, w którym właściwie przeprowadzona analiza potrzeb i ryzyka ma szczególne znaczenie.

19 mln rekordów to nie abstrakcja. Za każdym z nich stoi potencjalna konsekwencja

Obecna fala SMS-ów i e-maili wysyłanych do pacjentów dobrze pokazuje, jak długo mogą rozwijać się konsekwencje jednego incydentu.

Sam nieuprawniony dostęp do danych jest początkiem. Później pojawiają się analiza skali naruszenia, obowiązki prawne, kontakt z osobami, których dane dotyczą, działania regulatora, postępowanie organów ścigania i ryzyko wtórnego wykorzystania przejętych informacji.

Policja ostrzega już przed kolejnym zagrożeniem: przestępcy mogą wykorzystać wiedzę o wycieku do phishingu lub vishingu. Wiadomość informująca o konieczności „zablokowania PESEL-u” może w rzeczywistości prowadzić do fałszywej strony służącej wyłudzaniu kolejnych danych.

Powstaje więc efekt domina – jeden incydent może generować kolejne ryzyka długo po samym ataku.

Dla agentów to dobry moment na inną rozmowę o cyber

Przez lata cyberubezpieczenie można było przedstawiać klientowi poprzez hipotetyczne scenariusze: „co się stanie, jeśli ktoś wykradnie bazę klientów?”, „co będzie, jeśli system przestanie działać?” albo „ile będzie kosztował wyciek danych?”.

Przypadek MyDr pozwala tę rozmowę odwrócić.

Nie chodzi o straszenie klienta skalą ataku. Warto natomiast zapytać przedsiębiorcę, gdzie znajdują się jego dane, kto poza nim ma do nich dostęp, od jakich dostawców technologicznych zależy działalność i jakie obowiązki powstaną, jeśli naruszenie wystąpi właśnie u jednego z nich.

To szczególnie istotne w przypadku podmiotów przetwarzających duże zbiory danych osobowych, danych wrażliwych lub silnie uzależnionych od dostępności systemów IT.

Cyberubezpieczenie nie zastąpi odpowiednich zabezpieczeń technicznych, procedur ani zarządzania ryzykiem. Może natomiast stanowić jeden z elementów finansowania skutków zdarzenia – pod warunkiem, że zakres ochrony odpowiada rzeczywistej ekspozycji przedsiębiorstwa.

Incydent MyDr jest pod tym względem bardzo czytelnym sygnałem dla rynku. Cyberryzyko coraz częściej nie jest już pytaniem o to, czy przedsiębiorstwo zostanie bezpośrednio zaatakowane. Pytanie brzmi również: co stanie się z jego biznesem i odpowiedzialnością, gdy zaatakowany zostanie jeden z podmiotów, od których jest cyfrowo zależne?
Źródła

Współtwórz nową jakość wiedzy o ubezpieczeniach. Zostań autorem!

Dołącz do grona twórców, którzy zmieniają sposób przekazywania informacji w branży ubezpieczeniowej. W Mapie Agentów NEWS stawiamy na głos praktyków.
Jesteś agentem, specjalistą, ekspertem lub przedstawicielem TU? Publikuj artykuły, dziel się doświadczeniem i buduj swoją pozycję na rynku – wszystko w ramach nowoczesnej platformy.
Zyskaj dostęp do systemu jako autor i miej realny wpływ na to, jak wygląda komunikacja i wiedza w branży ubezpieczeń.